
Revelan posible hackeo a SIGAA (JUMAPA), exhiben datos de clientes
Arlett Cárdenas | 22 de Septiembre de 2026 a las 15:40
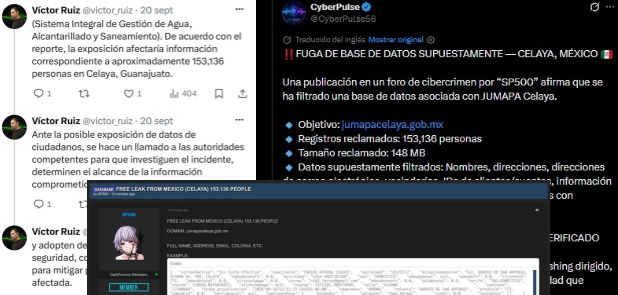
Celaya, Gto.- Una Start Up de ciberseguridad cuya sede se encuentra en la Ciudad de México reveló que fue hackeado el Sistema Integral de Gestión del Agua Alcantarillado y Saneamiento (SIGAA), y hechos públicos los datos de 153 mil usuarios del organismo, como son sus nombres, cuentas de correo, direcciones y adeudos.
Víctor Ruiz, Analista y consultor de la empresa de ciberseguridad Silikn señaló que es una situación grave porque pone en vulnerabilidad a los usuarios que pudieran ser víctimas de phishing dirigido, fraude, suplantación de identidad y violaciones de privacidad que involucren a clientes.
Fue a través de la red social X que se alertó sobre la filtración de información asociada al sitio web oficial de la Junta Municipal del Agua Potable y Alcantarillado de Celaya (JUMAPA), organismo público descentralizado del municipio de Celaya, Guanajuato, que opera bajo la identidad comercial SIGAA.
Los datos supuestamente filtrados fueron: Nombres, direcciones, direcciones de correo electrónico, vecindarios, IDs de clientes/cuentas, información de servicios, estado de pagos/deudas y datos relacionados con propiedades/ubicaciones.
“Ante la posible exposición de datos de ciudadanos, se hace un llamado a las autoridades competentes para que investiguen el incidente, determinen el alcance de la información comprometida y adopten de manera inmediata las medidas de seguridad, contención y protección necesarias para mitigar posibles riesgos para la población afectada”, difundió el consultor en sus redes.
En entrevista el especialista en ciberseguridad explicó que identificaron esta información debido a que realizan un monitoreo continuo en la startup de ciberseguridad Silikn.
“Buscamos en dark web, en foros clandestinos, en foros de filtraciones, con la finalidad justo de encontrar información que pudiera estar expuesta, que pudiera afectar a los ciudadanos y tratar de hacer una alerta, de advertirles de estas filtraciones porque muchas veces las autoridades tardan tiempo en reaccionar o en atenderlas.
Entonces nuestra finalidad es que el usuario o la organización pueda tomar las medidas adecuadas para protegerse, en lo que pues llega alguna solución digamos de la organización vulnerada o de las autoridades como tal.
Entonces mientras tanto, al hacer este rastreo, este monitoreo de filtraciones, lo que intentamos es mencionar de qué se trata, para que el usuario que esté en posibilidades de hacerlo, pueda cambiar su contraseña, puede cambiar algunos datos”.
“Encontramos esta filtración en un foro que se llama Dark Forums. Dark Forums es un foro en el que suben los atacantes, los criminales, suben información de bases de datos que han extraído de diferentes organizaciones.
Muchas de estas hay que confirmarlas porque algunas son bases de datos falsas, donde suben un exceso de información, que puede ser de cualquier tipo, no necesariamente una base de datos”.
“Al revisarlo vimos que, de hecho, viene información de nombres completos, direcciones, correos electrónicos, direcciones físicas y también vienen datos de, por ejemplo, de lo que pagan, de los adeudos que tienen las personas, las personas que tienen su información ahí expuesta.
Entonces, sí, se trata de un archivo que está expuesto de manera, bueno, la muestra está de manera expuesta en un foro en internet”.
“Al verificar la información sí hay nombres de personas, están sus direcciones, correo electrónico, direcciones físicas, adeudos y situación la que tienen con este organismo”.
Explicó que muchas veces el robo de esta información ocurre con la finalidad de extorsionar a las instituciones.
“La manera de la que tienen de operar estos cibercriminales es que muchas veces logran extraer la información y para extorsionarlos les dicen que la van a publicar y entonces les pueden dar, por ejemplo, una muestra. Si la organización no nos atiende o no quiere negociar con ellos, entonces ya la hacen pública, ya la pueden subir a estos foros”.
“A veces directamente la suben a los foros porque lo que quieren estos ciberatacantes muchas veces es notoriedad, es darse a conocer y demostrar que pueden hacer este tipo de jaqueos y de vulneraciones, pues para ser tomados en cuenta dentro de sus comunidades, como tal, para que vean que sí cuentan con las herramientas, con las capacidades, más que nada para ser tomados en cuenta. Pero puede ser por diferentes razones”.
Y advirtió que: “Los usuarios deben ser cautelosos con mensajes no solicitados que hagan referencia a cuentas de servicios públicos, pagos o detalles personales. La organización debe verificar independientemente el reclamo, asegurar los sistemas expuestos y evaluar los registros afectados”.
Noticias Destacadas
A 216 años del Ejército Insurgente
Celaya;Gto.-Un día como hoy, pero de 1810, en Celaya nació el Ejército Insurgente y Miguel Hidalgo fue nombrado Capitán General por más de 50 mil h...